보안 로그는 얼마나 오래 보관해야 하나요?
공식 지침은 두 개의 기간을 적습니다. 어느 로그에 어느 값이 붙는지와 보관이 왜 신고 기한과 연결되는지 정리했습니다.
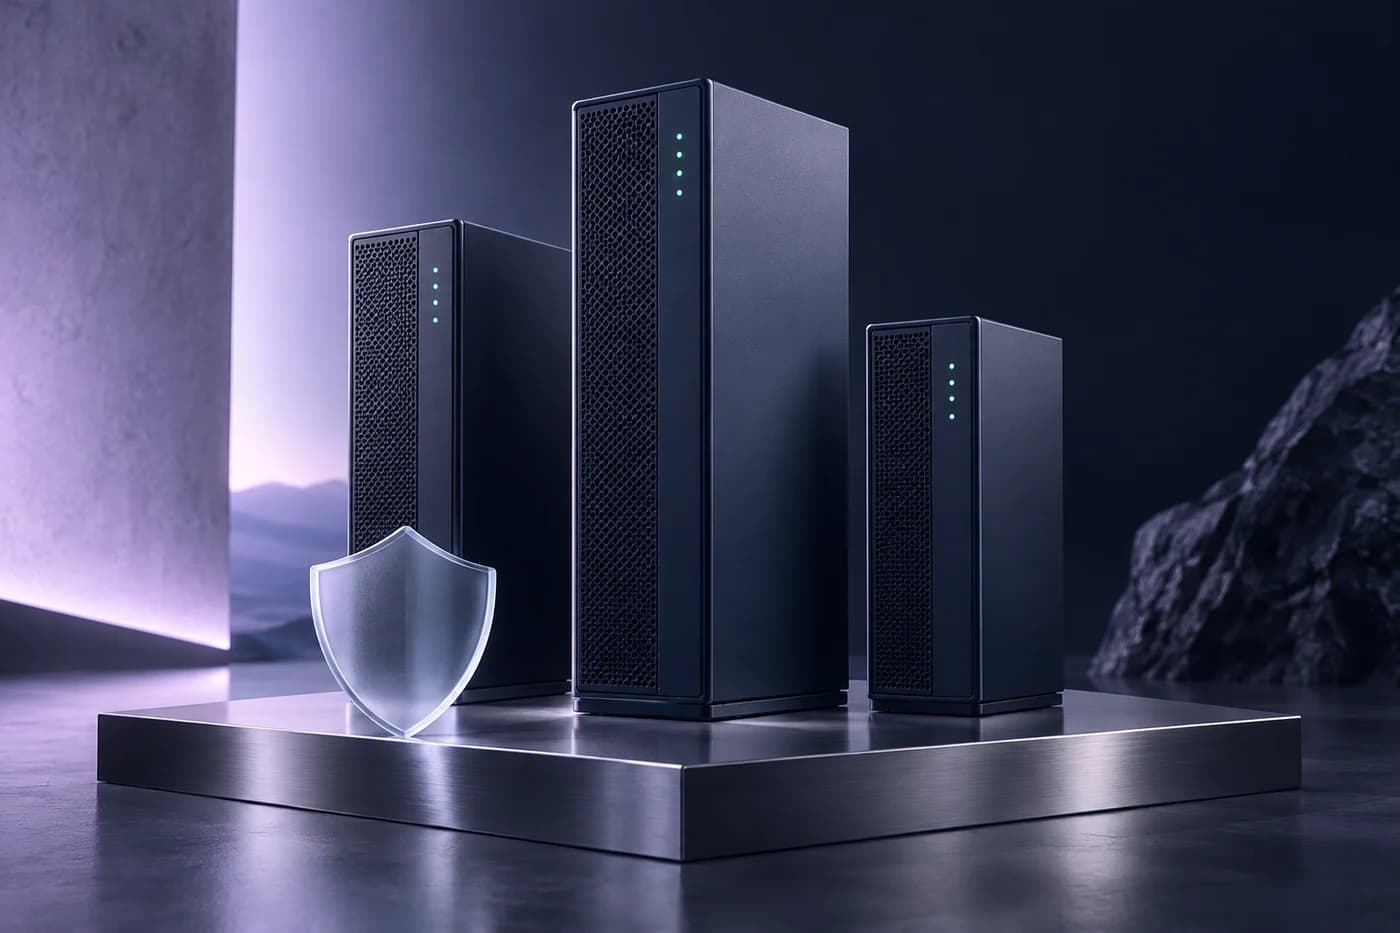
답부터 적으면 CISA 의 랜섬웨어 지침은 중요 시스템 로그를 최소 1년 보관하라고 적고, PowerShell 로그는 최소 180일 보관을 권고합니다.
지침은 두 개의 기간을 구분해 적습니다
답부터 적으면 CISA 의 랜섬웨어 지침은 중요 시스템 로그를 최소 1년 보관하라고 적고, PowerShell 로그는 최소 180일 보관을 권고합니다. 두 값은 대상이 달라서 함께 적힌 것이고, 하나로 다른 하나를 대체하지 않습니다. 중요 시스템 로그를 180일만 두면 지침이 적은 최소값에 미달합니다.
보관이 사고 인지 시각과 연결됩니다
로그 보관은 기술 설정으로 보이지만 신고 의무와 직접 연결됩니다. 국내 기준으로 침해사고 최초신고는 알게 된 때부터 24시간, 개인정보 유출 통지·신고는 알게 된 때부터 72시간입니다. 두 기한 모두 기산점이 알게 된 시각이므로, 그 시각을 뒷받침하는 기록이 없으면 기한을 지켰다는 것을 보일 수 없습니다.
과거의 침입을 뒤늦게 찾는 경우
로그가 짧으면 과거의 침입을 아예 찾을 수 없습니다. 보관 기간이 90일이고 침입이 120일 전이었다면 흔적이 이미 지워진 상태입니다. 이 경우 피해 범위를 확정할 수 없고, 신고에 적어야 하는 발생 일시와 원인, 피해내용을 채우기 어렵습니다. 1년이라는 최소값은 이런 상황을 줄이기 위한 값으로 읽을 수 있습니다.
무엇이 중요 시스템인지 먼저 정합니다
기간을 설정하기 전에 대상을 정해야 합니다. 같은 지침의 패치 우선순위 기준을 빌려 쓰면, 인터넷에 노출되어 있고 인터넷에서 온 데이터를 처리하는 자산이 먼저 중요 시스템에 들어갑니다. 여기에 인증과 권한을 다루는 시스템, 그리고 백업 저장소를 더하면 목록이 만들어집니다.
사례: 로그 대상 6종의 기간을 맞추기
상황은 소규모 조직의 로그 설정입니다. 입력값은 확인일 2026년 10월 19일, 현재 설정이 웹 서버 90일, 메일 게이트웨이 90일, 인증 시스템 30일, 파일 서버 30일, 백업 저장소 설정 없음, PowerShell 로그 설정 없음입니다. 계산은 지침의 두 값에 맞추는 것입니다. 중요 시스템에 해당하는 웹 서버, 메일 게이트웨이, 인증 시스템, 파일 서버, 백업 저장소 5종은 최소 365일로 올립니다. PowerShell 로그는 최소 180일로 새로 설정합니다. 최종 결과는 365일 설정 5종, 180일 설정 1종이고 조정이 필요한 항목은 6종 전부입니다. 결과를 바꾸는 예외는 저장 용량이 부족해 365일을 둘 수 없는 경우로, 그때는 전체를 낮추지 말고 대상 범위를 좁혀 핵심 자산만 365일로 두고 그 판단을 기록에 남깁니다. 다음 행동은 로그 대상마다 현재 보관일과 목표 보관일을 두 열로 적는 것입니다.
설정했다는 것과 남아 있다는 것은 다릅니다
보관 기간을 입력해도 저장 용량이 차면 오래된 로그가 먼저 지워지는 구성이 흔합니다. 그래서 설정 값만 보지 말고 실제로 가장 오래된 로그의 날짜를 확인합니다. 설정이 365일인데 가장 오래된 기록이 120일 전이면 실제 보관 기간은 120일입니다. 이 확인을 하지 않으면 사고 때 처음 알게 됩니다.
점검을 주기에 붙이는 이유
로그 설정은 장비 교체나 재설치 때 초기화되기 쉽습니다. 같은 지침은 비활성·미승인 계정을 분기별로 검토하라고 적습니다. 로그의 가장 오래된 기록 날짜 확인도 같은 분기 점검에 넣으면 설정이 풀린 것을 늦지 않게 발견할 수 있습니다. 점검 결과는 날짜와 함께 기록합니다.
로그 종류별로 지침이 적는 기간
| 로그 종류 | 지침이 적는 기간 | 성격 | 확인 방법 |
|---|---|---|---|
| 중요 시스템 로그 | 최소 1년 (365일) | 최소 보관 기간 | 가장 오래된 기록의 날짜 |
| PowerShell 로그 | 최소 180일 | 권고 최소값 | 가장 오래된 기록의 날짜 |
| 인증·권한 시스템 | 중요 시스템에 포함 | 사고 인지 시각의 근거 | 설정값과 실제 기록을 함께 |
| 백업 저장소 | 중요 시스템에 포함 | 복구 수단의 변경 이력 | 설정값과 실제 기록을 함께 |
보관 설정이 실제로 작동하는지 확인
중요 시스템 목록을 먼저 정했다
각 대상의 보관 기간을 365일 이상으로 설정했다
PowerShell 로그를 180일 이상으로 설정했다
설정값이 아니라 가장 오래된 기록의 날짜를 확인했다
용량 제약으로 범위를 좁힌 경우 그 판단을 기록했다
분기 점검에 로그 확인을 넣었다
입력값은 브라우저에서만 처리합니다.
출처와 참고 자료
공식 자료 확인 기준: 2026.10.16 · 직접 제품 시험에 기반한 리뷰가 아닙니다.